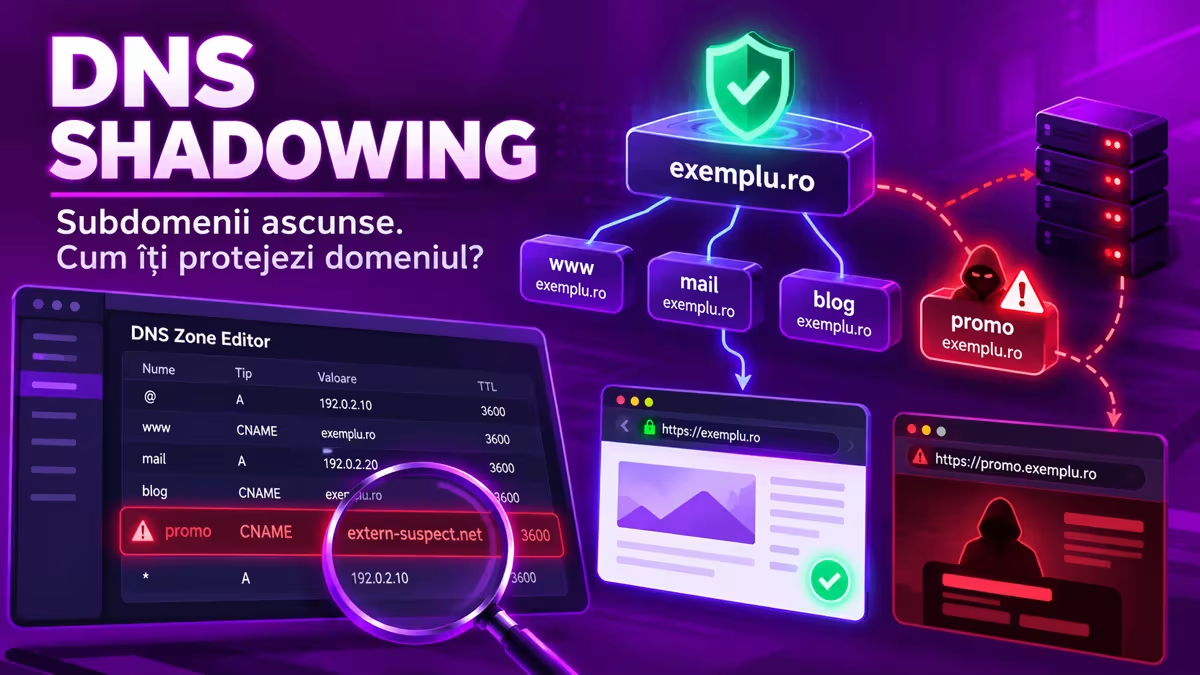
Un domeniu poate fi folosit abuziv chiar dacă site-ul principal funcționează normal. Într-o cercetare publicată la 26 octombrie 2026, Infoblox a descris atacuri de tip DNS Shadowing (domain shadowing), prin care persoane neautorizate au creat subdomenii sub numele unor instituții legitime. Pentru clienții Hosteaza.Com, lecția este practică: verificarea periodică a înregistrărilor DNS și protejarea conturilor care le administrează sunt la fel de importante ca actualizarea site-ului.
1. Ce a descoperit Infoblox despre DNS Shadowing?
Conform analizei oficiale Infoblox, două operațiuni distincte au folosit domenii aparținând unor instituții de învățământ și autorități publice pentru a publica pagini de promovare a jocurilor de noroc. Atacatorii au profitat de reputația domeniilor respective, fără să fie necesară înlocuirea paginii principale.
Într-un caz, au fost introduse înregistrări CNAME care indicau către pagini găzduite pe infrastructură externă. În celălalt, au fost create delegări NS către servere DNS controlate din afara organizației, împreună cu înregistrări de tip wildcard. Astfel, numeroase subdomenii puteau fi gestionate separat.
Infoblox precizează că metoda prin care a fost obținut accesul inițial la administrarea DNS nu este cunoscută. Așadar, nu trebuie presupus că a fost exploatată o vulnerabilitate a cPanel sau a furnizorului de hosting. Cauza poate ține de conturi compromise, permisiuni excesive ori alte probleme ale administrării domeniului.
2. Cum funcționează atacul și ce înregistrări trebuie urmărite?
Într-un atac DNS Shadowing, cineva cu acces neautorizat la zona DNS creează nume precum promo.exemplu.ro sau oferta.exemplu.ro și le direcționează către alte sisteme. Vizitatorii pot vedea un subdomeniu asociat unei firme cunoscute, deși conținutul este administrat de un terț.
- A și AAAA: pot direcționa un subdomeniu către adrese IPv4 sau IPv6 necunoscute.
- CNAME: poate asocia subdomeniul cu o aplicație sau platformă externă.
- NS: poate delega controlul unei subzone către alte servere DNS.
- Wildcard (*): poate determina rezolvarea multor nume care nu au fost create individual.
- TXT: merită verificat pentru eventuale confirmări de proprietate sau configurații adăugate fără aprobare.
Nu orice înregistrare externă sau wildcard este malițioasă. Serviciile de e-mail, verificările SSL și aplicațiile web folosesc frecvent astfel de înregistrări. Criteriul important este dacă modificarea a fost aprobată și corespunde infrastructurii pe care o utilizați.
3. Tutorial: cum verifici DNS-ul și subdomeniile
Pasul 1. Identifică furnizorul DNS autoritativ
Înainte să modifici ceva, află unde este administrată zona DNS. Pe Linux sau macOS, deschide terminalul și execută:
dig +short NS exemplu.roPe Windows, utilizează:
nslookup -type=NS exemplu.roÎnlocuiește exemplu.ro cu propriul domeniu. Dacă nameserverele aparțin unui serviciu extern, precum Cloudflare, verificările și corecțiile trebuie făcute acolo, nu doar în cPanel.
Pasul 2. Inspectează zona DNS în cPanel sau Cloudflare
În cPanel, intră la Domains > Zone Editor > Manage pentru domeniul dorit. Examinează lista completă și caută nume necunoscute, destinații externe nejustificate, delegări NS și wildcard-uri. Compară fiecare intrare cu serviciile active: website, e-mail, magazin online, verificări de proprietate și aplicații externe.
Dacă utilizezi Cloudflare, deschide domeniul din panou și verifică secțiunea DNS > Records. Consultă apoi Audit Logs din zona contului, unde poți identifica modificările DNS și conturile sau metodele de autentificare asociate, în limita datelor disponibile.
Documentația oficială: cPanel Zone Editor și Cloudflare Audit Logs.
Pasul 3. Verifică subdomeniile suspecte prin comenzi DNS
Pentru un nume pe care nu îl recunoști, interoghează înregistrările relevante:
dig +short A promo.exemplu.ro
dig +short AAAA promo.exemplu.ro
dig +short CNAME promo.exemplu.ro
dig +short NS promo.exemplu.ro
Poți testa și dacă există un wildcard, utilizând un nume aleatoriu care nu a fost creat intenționat:
dig +short A verificare-aleatorie-2026.exemplu.roUn răspuns DNS neașteptat justifică investigații suplimentare, dar nu demonstrează singur un atac. În plus, aceste comenzi verifică doar numele interogate: nu oferă automat lista tuturor subdomeniilor. Inventarul complet trebuie comparat cu zona DNS autoritativă și cu evidența serviciilor folosite.
4. Ce faci dacă descoperi o modificare neautorizată?
Nu șterge în grabă înregistrări pe care nu le înțelegi: unele susțin e-mailul sau aplicațiile de producție. Mai întâi salvează configurația actuală și documentează numele, tipul, valoarea și momentul descoperirii. Dacă există jurnal de audit, păstrează-l pentru investigație.
- Securizează accesul: schimbă parolele conturilor DNS și ale registrarului, revocă sesiunile și cheile API suspecte și activează autentificarea multifactor.
- Verifică utilizatorii: elimină accesul persoanelor și aplicațiilor care nu mai au nevoie să administreze domeniul.
- Confirmă serviciile legitime: stabilește ce înregistrări sunt necesare și care au apărut fără autorizare.
- Elimină modificările abuzive: corectează CNAME, A, AAAA, NS sau wildcard după conservarea dovezilor și confirmarea impactului.
- Monitorizează: verifică din nou înregistrările, jurnalele și eventualele apariții ale unor subdomenii necunoscute după propagarea DNS.
DNSSEC nu rezolvă singur acest tip de incident: acesta ajută la verificarea autenticității răspunsurilor DNS, dar nu împiedică un utilizator neautorizat, care a obținut acces valid de administrare, să schimbe înregistrările.
Verifică mai întâi cine poate modifica zona DNS și păstrează o evidență a tuturor subdomeniilor aprobate. Site-ul principal funcțional nu garantează că întregul domeniu este sigur.
5. Cum previi DNS Shadowing pe termen lung cu Hosteaza?
Recomandăm un inventar actualizat al înregistrărilor DNS, parole distincte, autentificare multifactor și permisiuni minime pentru colaboratori și integrări. După schimbarea agenției web sau a administratorului, revizuiește accesul la registrar, DNS, cPanel și platformele terțe. Dacă ai multe domenii, programează verificări regulate și notificări pentru modificările importante.
Pentru proiecte noi, poți consulta serviciile Hosteaza de înregistrare domenii și găzduire web cu cPanel. Pentru aplicații ce necesită administrare avansată, sunt disponibile și servere VPS sau servere dedicate. Alegerea infrastructurii nu înlocuiește însă protejarea contului de administrare DNS.
Dacă identifici modificări suspecte într-o zonă DNS folosită de serviciile tale Hosteaza, contactează suportul tehnic și transmite înregistrările observate, fără parole sau chei de acces. O verificare la timp poate preveni folosirea neautorizată a subdomeniilor și poate proteja reputația proiectului tău.