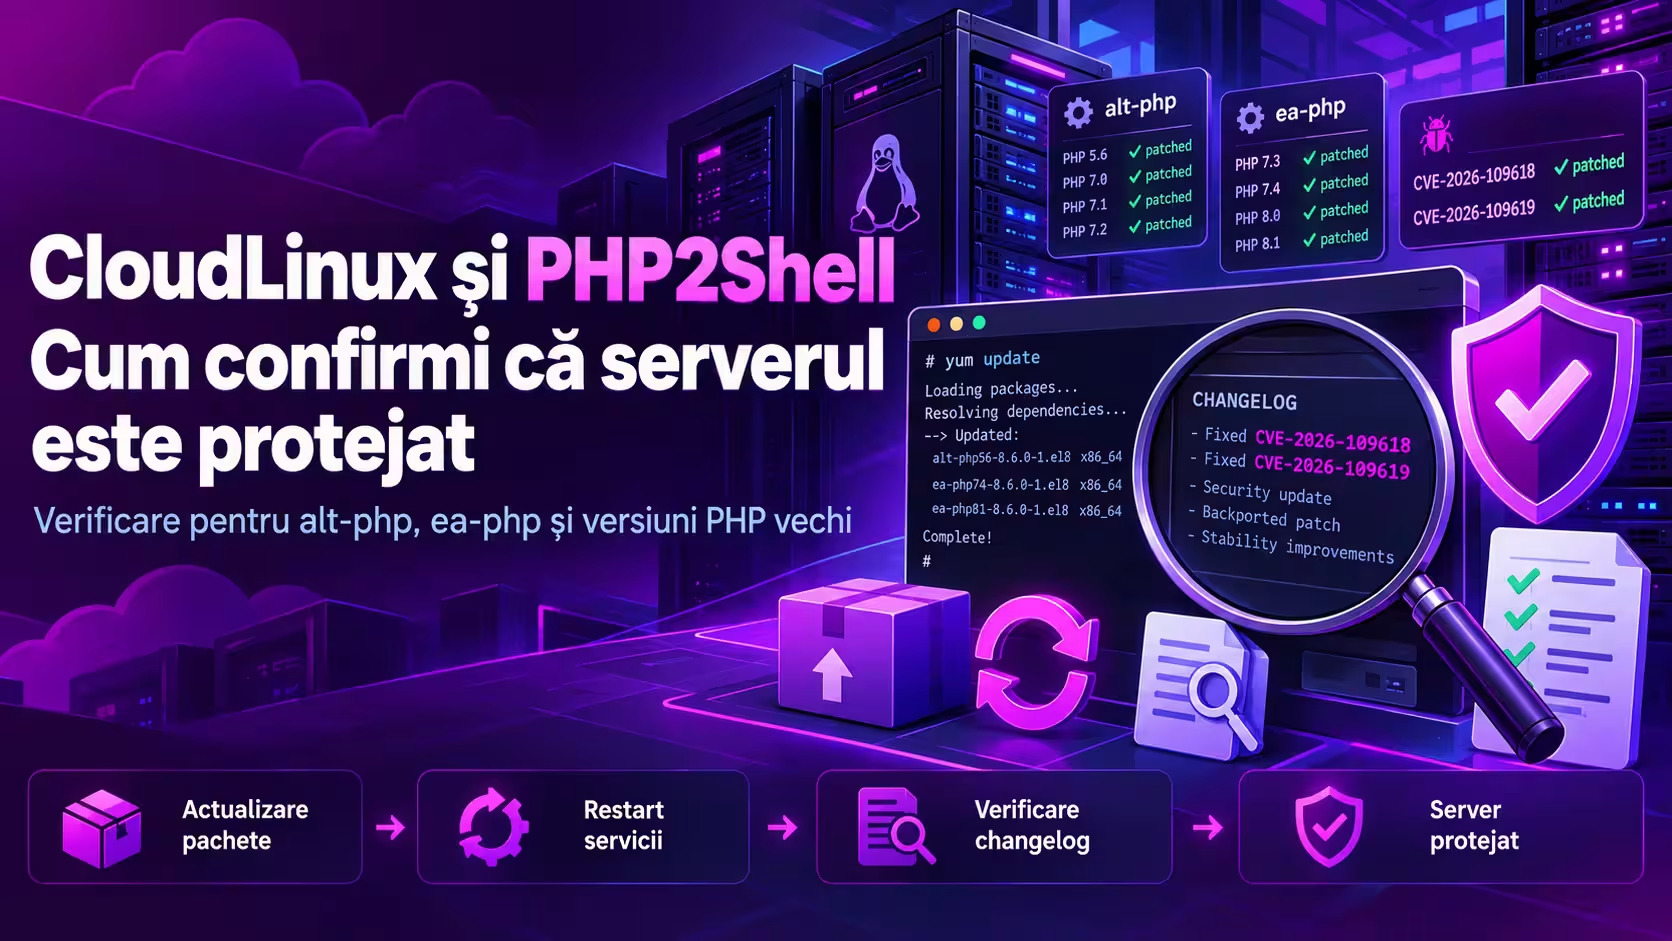
CloudLinux a publicat o clarificare importantă pentru administratorii care folosesc versiuni PHP mai vechi prin alt-php sau ea-php. În contextul vulnerabilităților critice PHP2Shell, mulți administratori au observat că numărul versiunii instalate nu corespunde neapărat cu ultima versiune publicată pe php.net și au presupus, în mod greșit, că serverul lor este încă vulnerabil. Mesajul CloudLinux este clar: în multe cazuri, corecțiile sunt livrate ca backport, adică patch-ul de securitate este aplicat fără schimbarea majoră a versiunii afișate. Pentru clienții care folosesc hosting cu cPanel, VPS sau servere dedicate, acest subiect este foarte important, deoarece verificarea trebuie făcută corect, nu doar comparând superficial un număr de versiune.
1. Ce este PHP2Shell și de ce a fost nevoie de clarificări?
Pe 21 octombrie 2026, echipa PHP a publicat actualizări de securitate pentru vulnerabilitățile CVE-2026-109618 și CVE-2026-109619, cunoscute sub numele de PHP2Shell. Acestea au fost clasificate drept vulnerabilități critice, cu risc de executare de cod de la distanță fără autentificare. Proiectul PHP a recomandat actualizarea imediată, subliniind că nu există atenuări complete și că actualizarea este singura opțiune sigură.
După publicarea patch-urilor, mulți administratori care folosesc CloudLinux au întâmpinat aceeași situație:
- comanda de update returna
Nothing to do; - versiunea instalată părea mai mică decât cea publicată pe php.net;
- nu era clar dacă pachetele
alt-phpsauea-phpsunt într-adevăr protejate; - verificarea după numărul versiunii ducea la concluzii greșite.
Din acest motiv, CloudLinux a explicat oficial că multe pachete sunt patch-uite prin backport și că metoda corectă de verificare este consultarea changelog-ului pachetului, nu simpla comparație cu versiunile de pe php.net.
2. Ce a clarificat oficial CloudLinux
Conform documentației publicate de CloudLinux, build-urile corectate pentru alt-php și ea-php au fost livrate în depozitele stabile obișnuite, fără a fi necesare depozite suplimentare speciale. Pentru mediile CloudLinux, inclusiv cPanel cu repository-ul CloudLinux EA4 activ, patch-urile sunt disponibile prin actualizarea standard a pachetelor.
Un punct esențial este că versiunea pachetului poate rămâne sub numărul versiunii php.net și totuși să includă corecția. De exemplu, un build ea-php83 sau alt-php83 poate include remedierea pentru PHP2Shell chiar dacă numărul afișat nu este identic cu cel din anunțul oficial PHP.
CloudLinux a mai precizat și câteva aspecte importante:
- alt-php 5.2 până la 8.5 pot primi build-uri corectate, în funcție de versiune și repository.
- ea-php52 până la ea-php85 din repository-ul CloudLinux pentru EasyApache 4 pot primi versiuni patch-uite.
- alt-php44 și alt-php51 nu au build-uri corectate și trebuie eliminate sau înlocuite.
- În anumite cazuri, dacă update-ul nu găsește pachete noi, trebuie verificat mai întâi pachetul
cloudlinux-releaseși repository-urile active.
Acest lucru este relevant mai ales pentru administratorii care folosesc versiuni vechi PHP din motive de compatibilitate cu aplicații mai vechi, deoarece simpla verificare vizuală a versiunii nu mai este suficientă.
3. Cum verifici corect dacă serverul este protejat
Dacă folosești un VPS, un server dedicat sau un server cPanel administrat direct de tine, recomandarea noastră este să verifici protecția în trei pași: actualizare, repornire servicii și confirmare în changelog.
Pasul 1. Actualizează pachetele PHP
Pentru CloudLinux pe sisteme bazate pe RPM, CloudLinux recomandă:
yum clean all && yum update 'alt-php*' 'ea-php*' -y
Pe CloudLinux OS pentru Ubuntu 22.04, actualizarea se face prin:
apt-get update && apt-get upgrade
Dacă update-ul returnează Nothing to do, nu presupune automat că serverul este vulnerabil. Verifică mai întâi versiunea pachetului cloudlinux-release și apoi repetă actualizarea.
Pasul 2. Verifică repository-urile și pachetele CloudLinux
Pe serverele cPanel, build-urile CloudLinux pentru ea-php vin din repository-ul cl-ea4. Dacă acest repository este dezactivat, update-ul poate să nu găsească pachetele corecte.
yum repolist all | grep -i ea4
dnf config-manager --set-enabled cl-ea4
Pe CloudLinux OS 7, comanda echivalentă este:
yum-config-manager --enable cl-ea4
De asemenea, dacă folosești repository-ul ELS ALT PHP, acesta trebuie păstrat activ.
Pasul 3. Repornește serviciile PHP
După actualizare, procesele PHP vechi pot rămâne în memorie. Din acest motiv, CloudLinux recomandă repornirea serviciilor relevante. Pe cPanel, de exemplu:
/scripts/restartsrv_httpd
/scripts/restartsrv_apache_php_fpm
Pentru LiteSpeed, poate fi necesară și oprirea proceselor lsphp rămase active:
/usr/local/lsws/bin/lswsctrl restart
pkill lsphp
CloudLinux precizează că nu este necesar un reboot complet al serverului doar pentru această remediere.
Pasul 4. Confirmă patch-ul în changelog, nu doar prin versiune
Acesta este pasul cel mai important. CloudLinux recomandă verificarea changelog-ului fiecărui pachet instalat:
#!/bin/bash

# Definim pachetele/măștile pe care le căutăm (ea-php, alt-php și native)
patterns=(
  "ea-php*-php-cli"
  "ea-php*-php-common"
  "alt-php*-common"
  "alt-php*-php-cli"
  "php"
  "php-cli"
  "php-common"
  "php[0-9]*-php-cli"
  "php[0-9]*-php-common"
  "rh-php*-php-cli"
)

# Iterăm prin pachetele găsite, eliminând duplicatele
for p in $(rpm -qa "${patterns[@]}" --qf '%{NAME}\n' 2>/dev/null | sort -u); do
  # Extragem versiunea și release-ul pachetului
  version=$(rpm -q --qf '%{VERSION}-%{RELEASE}' "$p")

  # Verificăm changelog-ul pentru CVE-uri
  patched=$(rpm -q --changelog "$p" 2>/dev/null | grep -cE 'CVE-2026-(109618|109619)')

  if [ "$patched" -gt 0 ]; then
    echo -e "$p ($version) -> \033[32mPATCH PREZENT\033[0m"
  else
    echo -e "$p ($version) -> \033[31mPATCH NECESAR\033[0m"
  fi
done
Dacă rezultatul arată una sau mai multe potriviri pentru CVE-urile respective, pachetul include patch-ul. Cu alte cuvinte, serverul poate fi protejat chiar dacă versiunea afișată este mai mică decât cea publicată pe php.net.
În mediile CloudLinux, verificarea după changelog este metoda corectă. Compararea strictă a versiunii PHP cu php.net poate produce concluzii greșite.
4. Ce înseamnă asta pentru clienții Hosteaza
Pentru clienții Hosteaza, diferența importantă este între serviciile administrate și serverele administrate direct de client. Dacă folosești un pachet de găzduire web administrat de noi, actualizările de infrastructură sunt gestionate în mod controlat de echipa tehnică, iar verificările relevante se fac la nivel de platformă.
Dacă însă folosești servere VPS sau servere dedicate administrate de tine, atunci responsabilitatea verificării pachetelor, repository-urilor și serviciilor PHP îți aparține. În astfel de cazuri, este recomandat să verifici:
- ce versiuni PHP sunt active efectiv pe site-uri;
- dacă folosești CloudLinux alt-php, ea-php sau pachete standard OS;
- dacă repository-urile CloudLinux sunt active corect;
- dacă update-urile au fost urmate de restartul serviciilor relevante;
- dacă versiunile foarte vechi, precum alt-php44 sau alt-php51, mai sunt în uz.
Pentru proiectele unde securitatea, compatibilitatea și controlul contează mult, un VPS sau un server dedicat oferă flexibilitate, dar vine și cu obligația unei administrări atente. Dacă ai nevoie de ajutor pentru configurare, migrare sau verificări tehnice, poți lua în calcul și serviciile noastre generale de administrare și suport prin canalele Hosteaza.
5. Concluzie: nu verifica doar versiunea, verifică patch-ul real
Clarificarea CloudLinux este utilă pentru toți administratorii care au intrat în alertă după PHP2Shell și au văzut că versiunile lor PHP par mai vechi decât cele anunțate oficial de proiectul PHP. În multe cazuri, acest lucru nu înseamnă că serverul este vulnerabil. Build-urile CloudLinux pentru alt-php și ea-php pot include patch-ul prin backport, iar verificarea corectă se face prin changelog și prin actualizarea completă a pachetelor.
Pe scurt, actualizează pachetele, confirmă repository-urile, repornește serviciile și verifică explicit prezența CVE-urilor în changelog. Dacă folosești versiuni foarte vechi fără build corectat, migrarea către o versiune suportată trebuie planificată cât mai repede.
Dacă ai nevoie de o infrastructură stabilă pentru site-uri și aplicații PHP, poți consulta soluțiile Hosteaza de găzduire web, servere VPS și servere dedicate, în funcție de nivelul proiectului și de cerințele tehnice.